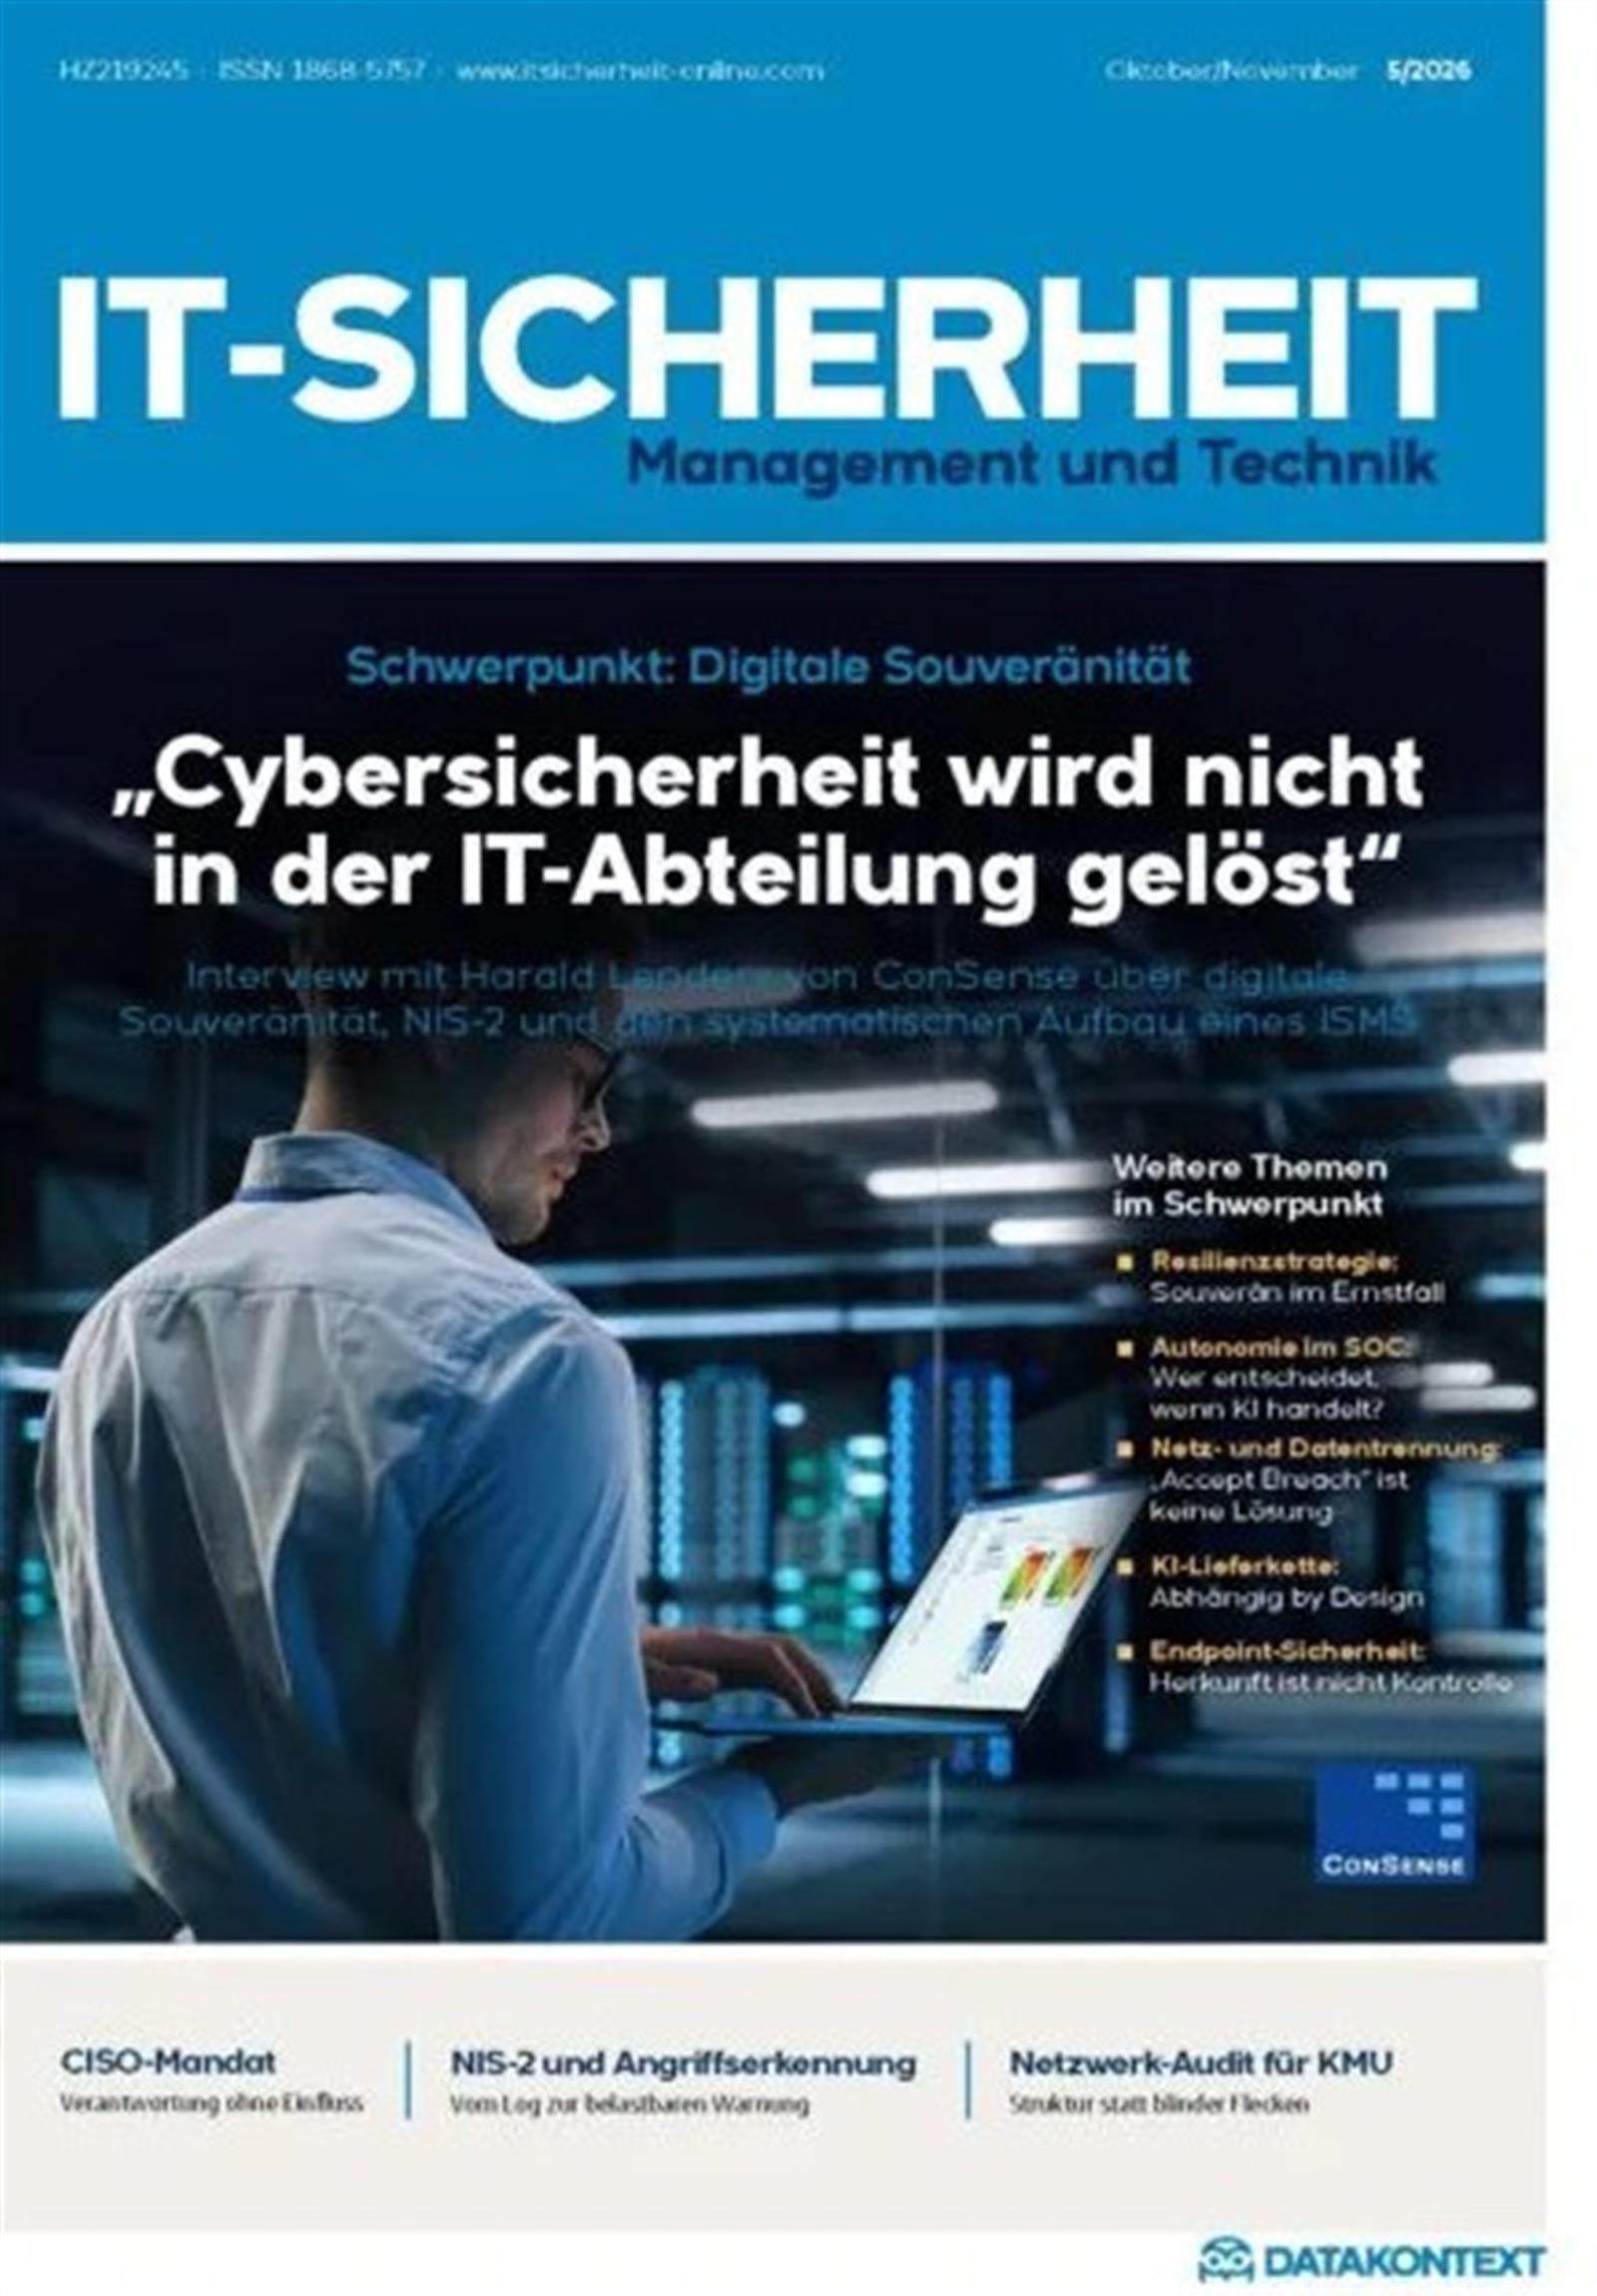



Schwerpunkt: Digitale Souveränität
Digitale Souveränität entscheidet sich nicht in der IT-Abteilung: Harald Lenders von ConSense erläutert, wie NIS-2-Anforderungen und der systematische Aufbau eines ISMS zusammenspielen. Weitere Schwerpunkte sind Resilienzstrategien für den Ernstfall, Autonomie im SOC bei KI-gestützten Entscheidungen, Netz- und Datentrennung jenseits von „Accept Breach“, Abhängigkeiten in der KI-Lieferkette und die Frage der Herkunft bei der Endpoint-Sicherheit. Zudem: das CISO-Mandat ohne Einfluss, Angriffserkennung nach NIS-2 und Netzwerk-Audits für KMU.
Netz- und Datentrennung
Netz- und Datentrennung: „Accept Breach“ ist keine Lösung
Zugriff, Identifikation und Zero Trust
Kein Zero Trust ohne verlässliche Geräte- und Identitätsprüfung: Die genusecure Suite liefert die regulatorische Basis für den mobilen Arbeitsplatz. Durch BSI-zugelassene Verschlüsselung, Smartcard-Multi-Faktor-Authentisierung und gehärtete Konnektivität schafft das Bundle das nötige Vertrauensfundament auf dem Endgerät.
Digital Escrow
Wenn für kritische Software plötzlich der Anbieter wegbricht.
Wenn der CEO ein Deepfake ist
Geklonte Stimmen aus Sekunden Audiomaterial, ausgetauschte Gesichter in Full-HD: Live-Deepfakes haben die Eintrittshürde für CEO Fraud drastisch gesenkt. Wirksamer Schutz entsteht erst im Zusammenspiel aus Detektionssoftware, gehärteten Konferenzplattformen und festen Rückruf-Prozessen.
Wie die KI die Shortlist schreibt
ChatGPT, Google AI Overviews und Perplexity liefern CISOs heute fertige Anbieter-Shortlists, bevor die eigentliche Marktrecherche beginnt. Eine Auswertung von 25 typischen Beschaffungs-Prompts zeigt: Welche Awareness-Anbieter empfohlen werden, hängt stärker von der gewählten Plattform und der Wortwahl der Frage ab als vom Funktionsumfang der Produkte. Worauf Sicherheitsverantwortliche bei der KI-gestützten Vorauswahl achten müssen und wo die Verzerrungen liegen, zeigt unser Autor.
KI-Regulierung in Europa – Mythos Innovationsbremse
Ein Plädoyer für den EU AI Act
Compliance-Synergie zwischen NIS-2, KRITIS-Dachgesetz und EU AI Act
KI-gestütztes Sicherheitsmanagement im Mittelstand
Monitoring und Incident-Management mit Open Source
Der Artikel beschreibt, wie Unternehmen die Anforderungen der NIS-2-Richtlinie mithilfe von Open-Source-Tools wie Icinga und Elastic Stack umsetzen können. Der Fokus liegt auf dem Aufbau eines effektiven Monitorings und Incident-Managements. Es wird gezeigt, wie diese Werkzeuge helfen, Sicherheitsvorfälle schnell zu erkennen, darauf zu reagieren und die gesetzlichen Dokumentationspflichten zu erfüllen.
Organisatorische Herausforderungen
Dieser Beitrag beleuchtet die organisatorischen Hürden, die durch die strengen Meldepflichten der NIS-2-Richtlinie entstehen. Unternehmen stehen unter Zeitdruck, Sicherheitsvorfälle fristgerecht zu melden. Der Artikel erörtert, welche internen Prozesse und Kommunikationswege etabliert werden müssen, um im Ernstfall schnell und vorschriftsgemäß handeln zu können und Bußgelder zu vermeiden.
 4,78
4,50
4,50
4,71
5,00
4,67
0,00
4,33
5,00
0,00
4,57
4,65
4,80
4,63
4,40
4,40
4,77
4,53
4,29
4,76
4,84
4,55
4,62
4,77
4,75
5,00
4,80
4,87
4,65
4,57